Sofort
Vor dem nächsten Release. Von außen ausnutzbar oder Datenverlust möglich. Beispiel: eine kritische Lücke im Framework, ein Zugangsschlüssel in der Git-Historie, ein TRUNCATE in einer Migration.
MAVENS prüft die Sicherheit deiner Anwendung anhand ihrer Funktionen, Datenflüsse und Zugriffsregeln. MAVENS.mcp leitet daraus die Prüfanforderungen ab, bewertet Risiken und liefert konkrete Schritte zur Behebung. Über die Produktionsfreigabe entscheidest du.
MAVENS verbindet die Analyse deiner Anwendung mit gezielten Sicherheitsprüfungen. Du erhältst nachvollziehbare Befunde, einen verständlichen Bericht und konkrete Aufgaben für deine Coding-KI.
Jede Prüfung läuft gegen einen festen Commit deines Repositories. Du bekommst einen Bericht, der zuerst die eine Frage beantwortet: freigabefähig oder nicht. Danach folgen Aufgaben statt Einzeltreffer, jede mit Priorität und Zuständigkeit.
20 Prüfverfahren aus vier Regelquellen: dem MAVENS-Regelkatalog (48 Regeln), Semgrep (598 Regeln: OWASP Top 10, Secrets, JavaScript), Gitleaks (222 Secret-Muster, inklusive Git-Historie) und Trivy (563 Infrastruktur-Prüfungen). Dazu kommen die Schwachstellen-Datenbanken für Abhängigkeiten. Nicht jedes Kriterium passt auf jedes Projekt: Der Bericht nennt, wie viele auf deinen Code anwendbar waren und wie viele davon ohne Befund blieben.
Ein ausgefallenes oder nicht anwendbares Verfahren gilt nie als bestanden. Testcode, Fixtures und Designdateien werden gezählt, aber nicht als Aufgabe geführt. Eine Prüfung ohne Datenbankzugang verbindet sich nie mit einer Datenbank; die Live-Prüfung der Mandantentrennung bleibt dann sichtbar offen.
Vor dem nächsten Release. Von außen ausnutzbar oder Datenverlust möglich. Beispiel: eine kritische Lücke im Framework, ein Zugangsschlüssel in der Git-Historie, ein TRUNCATE in einer Migration.
In den nächsten Sprint. Erhöht das Risiko, ist aber nicht direkt ausnutzbar. Beispiel: personenbezogene Daten im Logging, ungepinnte CI-Actions, fehlende Schutz-Header.
Kein akutes Risiko. Nachweise, Hygiene, Vorbereitung auf DSGVO- und CRA-Nachfragen. Beispiel: Verarbeitungsverzeichnis, Support-Policy, Lizenzinventar.
Jede Aufgabe trägt ihre Zuständigkeit: KI-Agent (mechanisch im Code), Update und Release (Baustein anheben, Testlauf, Release) oder Mensch entscheidet (Schlüssel rotieren, Nachweise mit Inhalt füllen). Priorität und Zuständigkeit stammen aus dem versionierten Regelkatalog, nicht aus einer Bewertung zur Laufzeit.
Die Einzeltreffer werden nach Ursache zusammengefasst: 80 Log-Stellen mit derselben Ursache sind eine Aufgabe mit einer Behebung, nicht 80 Befunde. Jede Aufgabe nennt die Folge, wenn man sie liegen lässt, die Behebung und die Fundstellen.
Der Bericht prüft im Code, was sich dort prüfen lässt: technische Schutzmaßnahmen und das Vorhandensein der geforderten Nachweise. Je Instrument zeigt eine Pflichten-Matrix Artikel, Ergebnis und was der Scan gesehen hat. Ob ein Gesetz für den Betreiber gilt, ergibt sich nicht aus dem Code: Dafür stehen drei Fragen an den Betreiber bei jedem Instrument. Ein Prüfbericht ist keine Rechts- oder Konformitätsgarantie.
Der PDF-Bericht sagt auf der ersten Seite, ob der Stand freigabefähig ist, wie viele Kriterien ohne Befund blieben und wie viele Aufgaben sofort, zeitnah oder zur Ordnung anstehen. Ein ausgefallenes Prüfverfahren erscheint als Lücke, nicht als zusätzliche Schwachstelle.
Das MCP-Ergebnis liefert die Befunde mit Fundstellen, Regel-IDs, Priorität und Zuständigkeit sowie den Link zum vollständigen Bericht. Die KI fasst zusammen und setzt nur um, was du ausdrücklich freigibst.
Neue Schwachstellen, Leak-Hinweise, Prompt Injection und Jailbreaks fließen nach fachlicher Prüfung in versionierte Regeln und gezielte Neubewertungen ein. MAVENS.mcp ordnet neue Erkenntnisse den betroffenen Produktfunktionen zu. Entscheidend sind der geprüfte Stand und die nachgewiesene Produktwirkung.
Du wählst zwischen einer einmaligen Prüfung, laufenden Hinweisen und automatischen Nachprüfungen. Monitoring, Nachtests und Benachrichtigungen richten sich nach deinen ausdrücklich erteilten Berechtigungen. Frühere Berichte bleiben unverändert; neue Erkenntnisse und Korrekturen erhalten eine eigene nachvollziehbare Revision.
MAVENS.mcp bindet jede Prüfung an einen festen Projektstand. Befunde führen zu gezielten Korrekturen und einer erneuten Prüfung. Die Grafik zeigt den Ablauf am Beispiel des lokalen Prüfkatalogs; Anforderungen und Prüftiefe ergeben sich aus deiner Anwendung.
GitHub App prüft Installation und stabile Repository-ID. Namen oder URLs bestimmen nie die Tenant-Zuordnung.
Commit, Tree, Policy und Runner-Image werden in einem kurzlebigen signierten Manifest festgehalten.
Security, Datenbank, Dependencies, Logging, Tests und Evidence laufen gegen denselben Snapshot.
Reparatur-Hinweise oder KI-gestützte Änderungen durchlaufen dieselben Regeln erneut. Kein Prompt kann die Prüfung übergehen.
Findings, Digests, Regelversion und Testnachweise bilden die prüfbare Evidence-Kette.
MAVENS bindet Zugriffe und Prüfläufe an das jeweilige Konto und Projekt. Getrennte Prüfumgebungen, stabile Repository-IDs und zweckgebundene Berechtigungen schützen die Verarbeitung.
Ein Ergebnis allein genügt nicht. Der Bericht muss das geprüfte Projekt, den Prüfstand, die tatsächlich ausgeführten Kontrollen und ihre Ergebnisse nachvollziehbar machen. Hier siehst du ein bewusst synthetisches Beispiel, keinen echten Kundenbericht und kein Zertifikat.
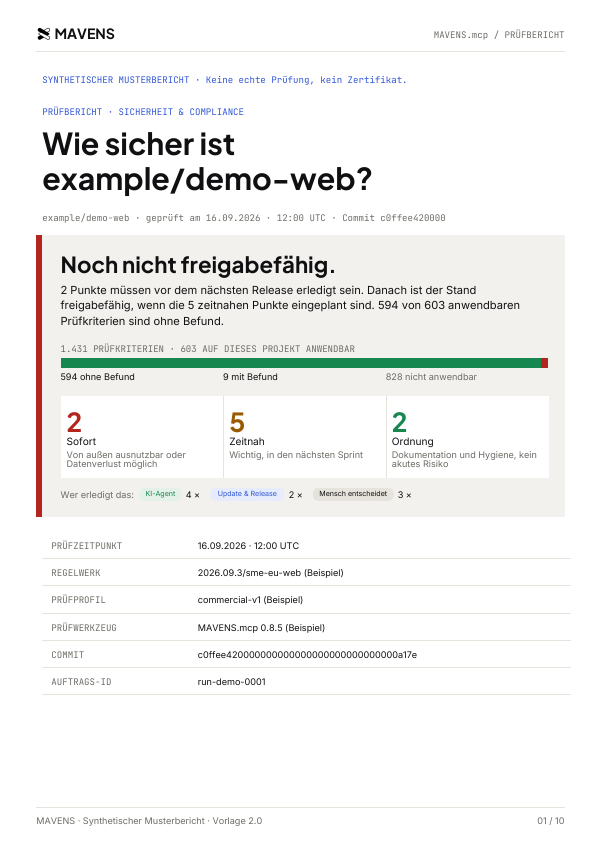
Vorlage 2.0 · zehn Seiten · synthetische Beispieldaten. Die Antwort zuerst, dann Aufgaben nach Priorität und Zuständigkeit, dann DSGVO, CRA und KI-Verordnung, Prüfumfang und Grenzen.
PDF-Musterbericht herunterladen
Die Vorschau zeigt die erste Seite genau dieser Datei.
Beispielprojekt: example/demo-web
Beispiel-Commit: c0ffee42…a17e
Beispiel-Lauf: run-demo-0001
Im echten Bericht gehören zusätzlich Zeitpunkt, Scanner-Version, verwendetes Profil, Regelwerksversion und vollständiger Quelldigest dazu.
In diesem Beispiel müssen zwei Punkte vor dem nächsten Release erledigt sein: ein Next.js-Update mit kritischer Lücke und Zugangsdaten in einer Konfigurationsdatei. Fünf Punkte sind zeitnah einzuplanen, zwei betreffen Nachweise. 594 von 603 anwendbaren Prüfkriterien sind ohne Befund.
Jede Aufgabe nennt, wer sie erledigt: KI-Agent, Update und Release oder eine Entscheidung eines Menschen. Eine Freigabe oder Veröffentlichung erfolgt nicht automatisch.
Direkt darunter: alle 20 Prüfläufe mit ihrer Aufgabe und der durchsuchbare Katalog der 48 eigenen Regeln mit Priorität und Zuständigkeit. Der Katalog beschreibt den verfügbaren Umfang – er ist kein Ausführungsnachweis für dieses Beispiel.
Ein vollständiger Laufnachweis muss pro Kontrolle ausweisen: ausgeführt und bestanden, ausgeführt mit Fund, fehlgeschlagen oder nicht ausgeführt – jeweils mit Begründung und zugehörigem Nachweis. Fehlende Ergebnisse dürfen nicht als PASS erscheinen. Für die übrigen Kontrollen liegen in diesem synthetischen Beispiel keine Einzelnachweise vor; deshalb zeigen wir keine pauschalen grünen Kacheln.
Prüfergebnis, Speicherung und Report-Mail sind getrennte Zustände. Ein gespeicherter Bericht oder der Mailstatus „sent“ bestätigt weder eine bestandene Prüfung noch den Eingang im Postfach. Mehr zur Auswertung und den Grenzen →
MAVENS Core 0.8.7 enthält 20 Prüfläufe und 48 eigene Regeln; dazu kommen 598 Semgrep-, 222 Gitleaks- und 563 Trivy-Kriterien aus den gepinnten Regelpaketen. Welche Werkzeuge tatsächlich ausgeführt wurden, zeigt der jeweilige Bericht. Standardbezüge dienen der Einordnung und bestätigen keine Rechtskonformität. „Automatisierbar“ kennzeichnet Befunde, deren Behebung sich für einen gezielten KI-Arbeitsauftrag eignet.
Der lokale Prüfkatalog liefert technische Beobachtungen für die Produktprüfung. MAVENS.mcp bewertet sie im Zusammenhang mit den Anforderungen und Auswirkungen deiner Anwendung. Eine fehlende Dokumentation allein ist keine Produktschwachstelle.
Im Assurance-Profil commercial-v1 sind alle folgenden Läufe verpflichtend. Ein fehlendes, abgebrochenes oder nicht verfügbares Pflichtwerkzeug blockiert das Ergebnis.
Ein Zugangscode liegt im Klartext im Code: jeder mit Zugriff könnte ihn missbrauchen.
Secret in .env/.env.example verschieben und über Umgebungsvariable laden; gedrückten Wert rotieren.
Priorität: Sofort · Zuständig: Mensch entscheidet
Ein privater Schlüssel liegt im Code: damit könnte sich jemand als Ihr System ausgeben.
Schlüssel aus dem Repository entfernen, rotieren und über Secret-Manager bereitstellen.
Priorität: Sofort · Zuständig: Mensch entscheidet
Im Code steht ein allgemein bekanntes Standard-Passwort. Solche Werte werden als Erstes durchprobiert.
Wert ersetzen, aus dem Code entfernen und über eine Umgebungsvariable laden. Bereits ausgerollte Zugänge rotieren.
Priorität: Sofort · Zuständig: Mensch entscheidet
Diese Änderung löscht dauerhaft Daten: Kundendaten könnten unwiederbringlich verloren gehen.
Statt DROP:.soft-delete-Muster oder dokumentierter Migration-Plan mit Backup-Bestätigung.
Priorität: Sofort · Zuständig: Mensch entscheidet
Diese Änderung könnte alle Datensätze einer Tabelle löschen.
DELETE mit expliziter WHERE-Bedingung ergänzen; TRUNCATE durch gezieltes DELETE ersetzen.
Priorität: Sofort · Zuständig: KI-Agent
Der Zugriffsschutz für Daten wird abgeschaltet: fremde Nutzer könnten Kundendaten sehen.
DISABLE ROW LEVEL SECURITY entfernen; Force RLS beibehalten.
Priorität: Sofort · Zuständig: KI-Agent
Unangemeldete Personen könnten Zugriff auf Daten erhalten.
Policy auf 'TO authenticated' mit restriktivem USING einschränken oder entfernen.
Priorität: Sofort · Zuständig: KI-Agent
Rechte werden an unangemeldete Personen vergeben.
GRANT an anon/public entfernen.
Priorität: Sofort · Zuständig: KI-Agent
Eine Datentabelle ist nicht durch Mandantenzugriff geschützt: Kunden könnten Daten anderer Kunden sehen.
ALTER TABLE ... ENABLE ROW LEVEL SECURITY; Force RLS; Policy mit account_id-Filter ergänzen.
Priorität: Sofort · Zuständig: KI-Agent
Eine Tabelle hat Zugriffsschutz, aber keine Zugriffsregel: der Schutz wirkt nicht wie beabsichtigt.
Mindestens eine Policy erstellen, sonst greift der Default (deny) ungewollt für alle Rollen.
Priorität: Zeitnah · Zuständig: KI-Agent
Verwendete Bausteine haben bekannte Sicherheitslücken: Angreifer könnten sie ausnutzen.
Betroffene Pakete auf sichere Version updaten (pnpm audit / osv-scanner zeigen die Pfade).
Priorität: je Schwere · Zuständig: Update & Release
Eine Abhängigkeit lässt sich nicht auflösen oder ähnelt einem bekannten Paket. KI-Werkzeuge erfinden Paketnamen, die Angreifer anschließend registrieren.
Paketnamen gegen die Registry prüfen: existiert es, wie alt ist es, verweist es auf ein echtes Repository? Bei Verwechslungsgefahr den korrekten Namen eintragen.
Priorität: Zeitnah · Zuständig: Mensch entscheidet
Personenbezogene Daten könnten in Protokolle oder den Browser gelangen: das darf nicht passieren.
PII nicht loggen (console.log/logger) und nicht an Client-Komponenten ('use client') übergeben.
Priorität: Zeitnah · Zuständig: KI-Agent
Eingaben werden ungeprüft verarbeitet: Angreifer könnten Daten manipulieren oder Code einschleusen.
Betroffene Stelle absichern: parametrisierte Queries, Output-Encoding, Validierung gegen Schema. semgrep-Meldung zeigt die exakte Stelle.
Priorität: Zeitnah · Zuständig: KI-Agent
Eine mögliche Schwachstelle in der Eingabebehandlung sollte geprüft werden.
semgrep-Meldung prüfen: falls true positive, absichern; falls false positive, im Prüfprofil des Projekts mit Begründung suppressen.
Priorität: Ordnung · Zuständig: KI-Agent
Die Infrastruktur-Konfiguration hat eine schwerwiegende Schwachstelle (z.B. Container oder Compose-Datei).
Trivy-Empfehlung zur Meldung umsetzen (ID und Link im Detail).
Priorität: Zeitnah · Zuständig: KI-Agent
Die Infrastruktur-Konfiguration sollte gehärtet werden.
Trivy-Empfehlung umsetzen oder mit Begründung suppressen.
Priorität: Ordnung · Zuständig: KI-Agent
Sitzungsdaten sind per JavaScript lesbar: Schadcode könnte Sitzungen übernehmen.
httpOnly: true beim Setzen des Session-Cookies ergänzen.
Priorität: Sofort · Zuständig: KI-Agent
Sitzungsdaten könnten unverschlüsselt übertragen werden.
secure: true ergänzen (in Produktion Pflicht).
Priorität: Zeitnah · Zuständig: KI-Agent
Sitzungen könnten von anderen Webseiten missbraucht werden (CSRF).
sameSite: 'lax' oder 'strict' ergänzen.
Priorität: Ordnung · Zuständig: KI-Agent
Passwörter sind veraltet verschlüsselt: bei einem Diebstahl wären sie leicht knackbar.
bcrypt/argon2 verwenden; Bestandshashes bei nächster Anmeldung migrieren.
Priorität: Sofort · Zuständig: KI-Agent
Nach dem Login könnte man auf fremde Seiten umgeleitet werden (Phishing-Risiko).
Redirect-Ziel gegen Whitelist prüfen (nur relative Pfade oder bekannte Hosts).
Priorität: Zeitnah · Zuständig: KI-Agent
Angreifer könnten Passwörter oder Magic-Links in Massen durchprobieren.
Rate-Limiting für Login/Auth-Endpunkte einbauen (z.B. upstash/ratelimit, Middleware).
Priorität: Zeitnah · Zuständig: KI-Agent
Es ist nicht dokumentiert, welche personenbezogenen Daten warum verarbeitet werden: DSGVO-Grundpflicht.
processing_manifest.yaml anlegen: pro Datenkategorie Zweck, legal_basis, retention, PII-Felder.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Die Rechtsgrundlage der Datenverarbeitung fehlt in der Dokumentation.
legal_basis je Datenkategorie ergänzen (consent/contract/legitimate_interest/legal_obligation).
Priorität: Ordnung · Zuständig: Mensch entscheidet
Es fehlen Löschfristen: Daten dürfen nicht unbegrenzt gespeichert werden.
retention je Datenkategorie ergänzen und Lösch-Job/Cron anlegen.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Tracking wird geladen, bevor Nutzer eingewilligt haben: DSGVO-Verstoß mit Bußgeldrisiko.
Analytics-Initialisierung hinter Consent-Banner/Entscheidung verschieben (z.B. posthog erst nach opt-in initialisieren).
Priorität: Zeitnah · Zuständig: KI-Agent
Datenkategorien, Zwecke, Empfänger, Speicherfristen oder Löschwege sind nicht vollständig dokumentiert.
compliance/processing-manifest.yaml vollständig und maschinenlesbar pflegen.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Die Verschlüsselung bei Übertragung oder Speicherung ist nicht als verpflichtende Kontrolle nachgewiesen.
TLS 1.2+ und die At-Rest-Verschlüsselung in compliance/security-controls.yaml dokumentieren und technisch erzwingen.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Logs könnten personenbezogene Daten oder Rohprompts enthalten.
PII und Rohprompts in Logs untersagen; Data-Minimization als aktive Kontrolle dokumentieren.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Sicherheitsmeldungen, Patchfristen oder der Supportzeitraum sind nicht verbindlich geregelt.
SECURITY.md und compliance/support-policy.yaml mit Intake, Disclosure, Supportende und Patch-SLAs pflegen.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Der ausgelieferte Softwarestand ist nicht reproduzierbar oder seine Bestandteile sind nicht vollständig inventarisiert.
Lockfile-Build erzwingen, Delivery-Workflow und Lizenzinventar ergänzen.
Priorität: Zeitnah · Zuständig: KI-Agent
Ein Build-Baustein kann sich unbemerkt ändern und damit das Ergebnis oder die Vertrauenskette manipulieren.
Abhängigkeiten exakt, Actions per Commit-SHA und Images per sha256-Digest pinnen.
Priorität: Zeitnah · Zuständig: KI-Agent
Build-Herkunft, Branchschutz oder kurzlebige minimale Deployment-Rechte sind nicht belegt.
Builder-Identität, geschützte Branches und OIDC-basierte kurzlebige Least-Privilege-Credentials deklarieren.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Nutzer erfahren nicht, dass sie mit einer KI sprechen: der AI Act verlangt diese Offenlegung.
Im Chat-/Assistenz-Einstieg sichtbar kennzeichnen, dass die Antworten von einer KI stammen (Art. 50(1)).
Priorität: Zeitnah · Zuständig: KI-Agent
KI-erzeugte Bilder, Audio oder Videos werden ohne maschinenlesbare Kennzeichnung ausgeliefert.
Erzeugte Medien mit C2PA/Content Credentials oder gleichwertiger Provenance-Metadatenschicht markieren (Art. 50(2)).
Priorität: Zeitnah · Zuständig: KI-Agent
Der Code deutet auf eine im AI Act verbotene Praxis hin (z.B. Emotionserkennung, biometrische Kategorisierung, Social Scoring).
Einsatzzweck prüfen: Art. 5 verbietet diese Praktiken ohne Ausnahme. Funktion entfernen oder rechtlich klären lassen.
Priorität: Sofort · Zuständig: Mensch entscheidet
Es ist nicht dokumentiert, welche Rolle und Risikoklasse das KI-System hat: ohne diese Einstufung lässt sich keine Pflicht bestimmen.
compliance/ai-system-manifest.yaml anlegen: role, risk_class, purpose, models, human_oversight, transparency_measures, annex_iii_assessment.
Priorität: Ordnung · Zuständig: Mensch entscheidet
Die Verarbeitung durch KI-Modelle fehlt im Verarbeitungsverzeichnis: auch Prompts und Modellausgaben sind Verarbeitung.
Datenkategorie für Modell-/Prompt-Verarbeitung im processing-manifest.yaml ergaenzen (Zweck, Rechtsgrundlage, Empfaenger, Loeschfrist).
Priorität: Ordnung · Zuständig: Mensch entscheidet
Eine Modellausgabe steuert eine Entscheidung ueber Personen, ohne dokumentierte menschliche Aufsicht.
Menschliche Kontrolle vor der Wirksamkeit der Entscheidung einbauen und in ai-system-manifest.yaml als human_oversight belegen.
Priorität: Zeitnah · Zuständig: KI-Agent
Fuer ein Hochrisiko-KI-System fehlt die vorgeschriebene Aufbewahrung automatisch erzeugter Protokolle.
logging.retention_months >= 6 im ai-system-manifest.yaml deklarieren und technisch durchsetzen.
Priorität: Ordnung · Zuständig: KI-Agent
Die App glaubt dem Absender, was für eine Datei er schickt. Wer eine Programmdatei als Bild deklariert, kommt damit durch.
Typ am Inhalt prüfen (Magic Bytes, z. B. file-type oder sharp), nicht an file.type, mimetype oder der Endung. Die Prüfung am Inhalt entscheidet, die Angabe des Absenders wird verworfen.
Priorität: Zeitnah · Zuständig: KI-Agent
Es gibt keine Obergrenze für hochgeladene Dateien. Eine einzige große Datei kann den Speicher füllen und den Dienst lahmlegen.
Obergrenze am Upload-Pfad erzwingen (multer limits.fileSize, formidable maxFileSize, oder eine Prüfung von file.size vor dem Speichern) und zusätzlich am Reverse Proxy.
Priorität: Zeitnah · Zuständig: KI-Agent
Hochgeladene Dateien landen dort, wo der Webserver alles direkt ausliefert. Wer eine Skriptdatei hochlädt, kann sie anschließend aufrufen.
Außerhalb des Webroots ablegen (Objektspeicher oder ein nicht ausgeliefertes Verzeichnis) und nur über einen kontrollierten Endpunkt herausgeben.
Priorität: Sofort · Zuständig: KI-Agent
Der vom Absender gewählte Dateiname bestimmt mit, wohin geschrieben wird. Mit einem präparierten Namen lassen sich fremde Dateien überschreiben oder auslesen.
Namen des Absenders nie in den Pfad übernehmen. Eigenen Namen vergeben (UUID) und die Endung aus dem geprüften Inhaltstyp ableiten; den Originalnamen höchstens als Anzeigetext speichern.
Priorität: Sofort · Zuständig: KI-Agent
Eine hochgeladene Datei kann im Browser als Programm laufen statt nur angezeigt zu werden. Damit lässt sich Schadcode im Namen der Anwendung ausführen.
Content-Type serverseitig aus dem geprüften Inhalt setzen, nicht aus der Angabe des Absenders. SVG, HTML und JavaScript nicht als Upload zulassen oder nur mit Content-Disposition: attachment und X-Content-Type-Options: nosniff ausliefern.
Priorität: Zeitnah · Zuständig: KI-Agent
Die App setzt keine Schutz-Header. Browser können Inhalte dann einbetten, Skripte fremder Herkunft ausführen oder unverschlüsselt laden.
Content-Security-Policy, Strict-Transport-Security, X-Content-Type-Options und X-Frame-Options setzen (Next.js: headers() in next.config; Express: helmet).
Priorität: Zeitnah · Zuständig: KI-Agent
Es ist keine Absicherung gegen Anfragen von fremden Webseiten erkennbar. Angemeldete Nutzer könnten unbemerkt Aktionen auslösen.
CSRF-Token oder Origin-Prüfung für zustandsändernde Routen ergänzen; SameSite=lax/strict allein genügt nicht für alle Fälle.
Priorität: Zeitnah · Zuständig: KI-Agent
Keine Regel passt zu dieser Suche.
Quelle: MAVENS Core 0.8.7, signiertes Release-Paket (rules/default.yaml, Regelwerk 2026.09.3). Die tatsächliche Ausführung richtet sich nach Profil, Konfiguration und verfügbaren Werkzeugen. Der Katalog ist keine vollständige Sicherheitsprüfung.
Regel, Schweregrad, Datei und Evidenz.
Begrenzte Änderung mit nachvollziehbarem Scope.
Der neue Snapshot muss alle Regeln bestehen.
Technisches Ergebnis, Findings und Evidence sind an denselben Digest gebunden.
Die Veröffentlichung erfordert eine gültige, aktuelle und separate Freigabe durch einen Menschen.